CERT-UA виявила масштабну кібератаку через фейкову перевірку «Я не робот»
Зловмисники зламали понад 100 легітимних сайтів і показують відвідувачам Windows підроблену перевірку Cloudflare, змушуючи їх самостійно встановити шкідливе ПЗ. Кампанію відстежують під ідентифікатором UAC-0277.
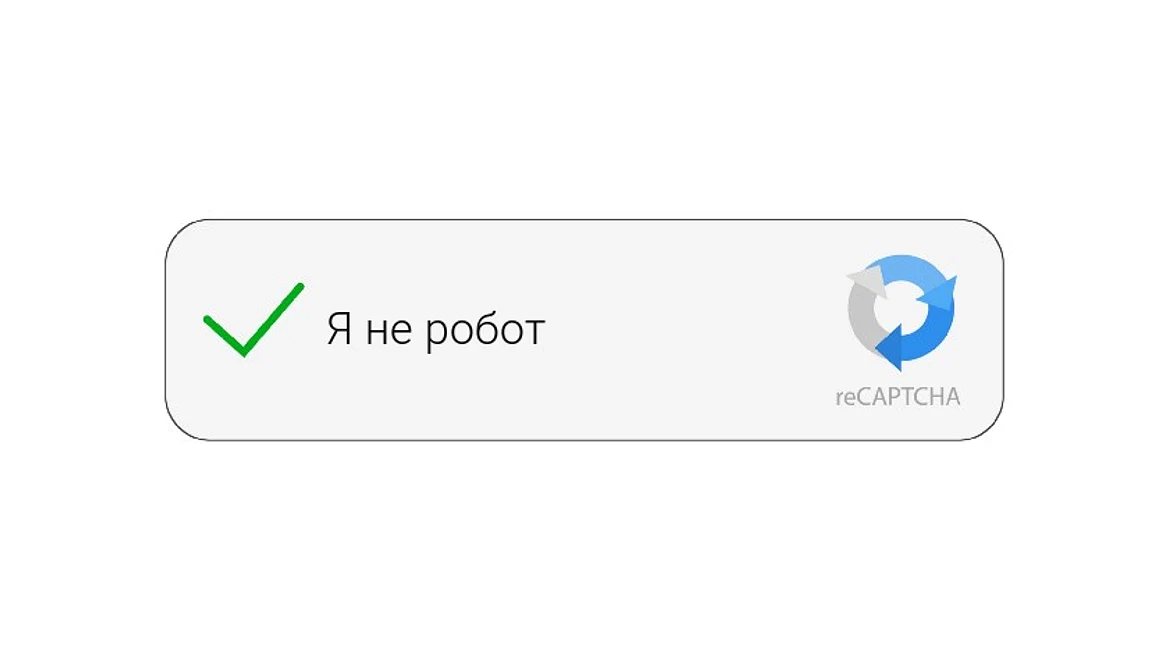
Фахівці урядової команди реагування на кіберінциденти CERT-UA, що діє при Держспецзв’язку, зафіксували масштабну кампанію з розповсюдження шкідливого програмного забезпечення. Зловмисники зламали понад сто легітимних вебсайтів і показують відвідувачам підроблену сторінку перевірки безпеки у стилі Cloudflare із кнопкою «Я не робот». Активність відстежують під ідентифікатором UAC-0277.
Схема працює вибірково. Шкідливий JavaScript, впроваджений у зламані ресурси, спрацьовує лише для користувачів операційної системи Windows, які потрапили на сайт із пошукових систем. Серед тригерів, названих у звіті, — Google, DuckDuckGo, та. Відвідувачі з інших пристроїв чи джерел переходу можуть не побачити жодних ознак зараження.
Далі в дію вступає соціальна інженерія, відома як ClickFix. Замість звичайної галочки людині пропонують «підтвердити, що вона не робот», виконавши команду. Фактично користувач самостійно запускає msiexec із адресою, яку контролюють зловмисники, і на комп’ютер потрапляє шкідливе програмне забезпечення. Антивірус у цей момент нічого не перехоплює, адже небезпечну дію виконує сама людина.
Кінцева мета атаки — набір із трьох компонентів. LUNEXSTEALER викрадає дані та має функції віддаленого доступу. LUNARAXE — шкідливе розширення для браузера, замасковане під «Microsoft Office Word Editor»: воно краде куки, історію та дані форм, прибирає заголовки CSP і дає зловмисникам віддалений контроль над браузером. NAIVEMESS — нативний хост для обміну повідомленнями з браузером (com.lunex.explorer), який додає доступ до файлової системи.
Командні сервери працюють через HTTP та WebSocket, а частина з них прив’язана до IP-адрес напряму. Через це заблокувати їх на рівні DNS неможливо — закривати потрібно на міжмережевому екрані.
CERT-UA зафіксувала три сценарії зараження. Перший — пряма установка LUNEXSTEALER. Другий — завантажувач, що обходить контроль облікових записів (UAC), додає винятки для Defender і використовує вразливий драйвер AMD PDFWKRNL.sys (CVE-2023-20598) за технікою BYOVD. Третій — підміна бібліотеки (DLL side-loading), коли легітимний FnHotkeyUtility.exe завантажує шкідливий spkvol.dll.
Окрема особливість кампанії — керування через блокчейн. Адреса домену з фейковою сторінкою та режим роботи скрипта зберігаються у смарт-контракті Polygon або Ethereum. Режим має три значення: 0 — неактивний, 1 — пасивне відстеження, 2 — показ ClickFix. Завдяки цьому зловмисники можуть централізовано змінювати домени, не повертаючись на зламані сайти, тож нові адреси з’являтимуться й надалі. Для виявлення фахівці радять шукати шлях /tds/tds.php.
Щоб захиститися, CERT-UA рекомендує вимкнути комбінацію Win+R для звичайних користувачів через групову політику — це блокує типовий вектор ClickFix. Варто також обмежити встановлення MSI без прав адміністратора й моніторити запуск msiexec.exe з URL в аргументі, щоб виявляти завантаження шкідливих інсталяторів. Увімкнення Microsoft Vulnerable Driver Blocklist перекриває BYOVD-атаки, а дозвіл лише перевірених розширень браузера зупиняє LUNARAXE.
Для звичайних користувачів правило просте: жодна справжня перевірка на людяність не просить копіювати, вставляти чи запускати команди. Якщо сторінка вимагає цього, її слід негайно закрити.
ClickFix уже траплявся у весняно-літніх звітах CERT-UA в атаках інших угруповань, зокрема на скомпрометованих сайтах із фейковою CAPTCHA. Нова кампанія UAC-0277 вирізняється масштабом — понад сто сайтів — і використанням блокчейну для керування доменами.
3